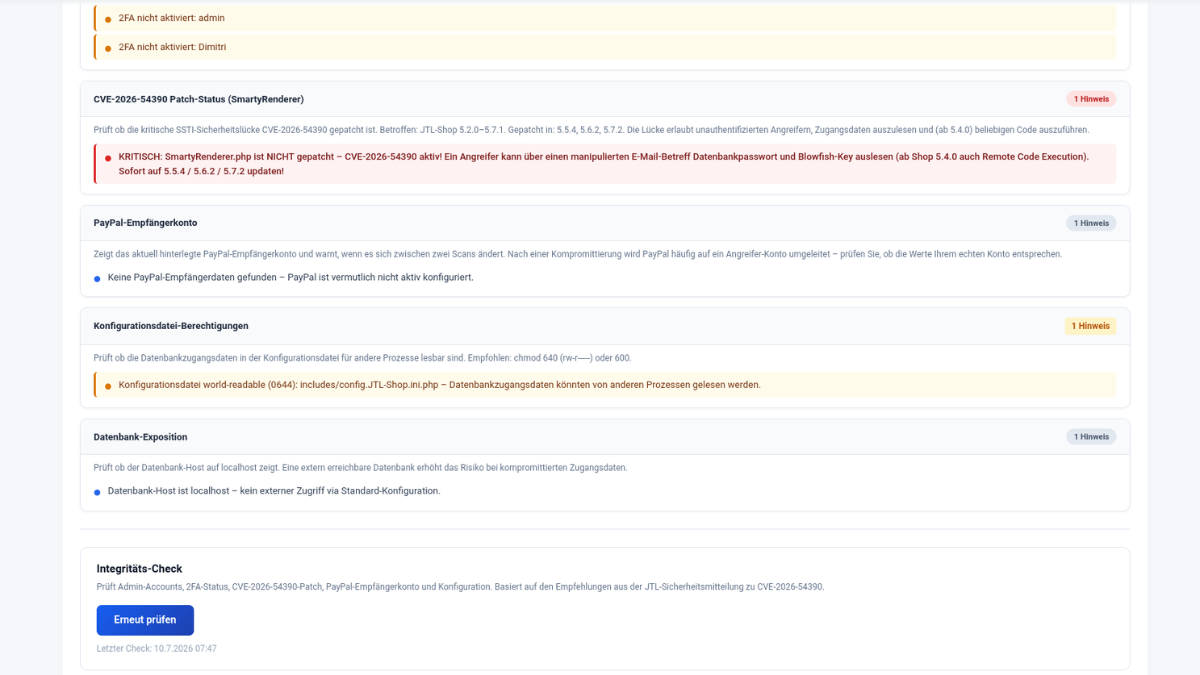
Modul: Shop-Integrität
Das Modul prüft, ob die Kerndateien Ihres JTL-Shops unverändert sind — ein zentraler Indikator dafür, ob ein Angreifer Dateien manipuliert hat.
Funktionsweise
Das Modul berechnet die Prüfsummen (Hashes) Ihrer JTL-Shop-Kerndateien und vergleicht diese mit den offiziellen Referenz-Hashes des jeweiligen JTL-Shop-Releases. Abweichungen deuten auf eine mögliche Manipulation hin.
Hinweis
Eigene Template-Anpassungen und Modifikationen an Kerndateien werden als Abweichung gemeldet. Prüfen Sie solche Befunde manuell, bevor Sie Maßnahmen ergreifen.
Was wird verglichen?
- PHP-Kerndateien des JTL-Shops
- Template-Basisdateien (sofern nicht individuell angepasst)
- Kritische Konfigurationsdateien
Ergebnisinterpretation
| Befund | Mögliche Ursache |
|---|---|
| Datei verändert | Legitime Anpassung oder Manipulation durch Angreifer |
| Datei fehlt | Fehler bei Update oder Löschung durch Angreifer |
| Neue Datei gefunden | Plugin-Datei oder von Angreifer platzierte Webshell |
Kombinieren Sie die Ergebnisse dieses Moduls immer mit dem Security Scan und den Handlungsempfehlungen für eine vollständige Bewertung.
Screenshots
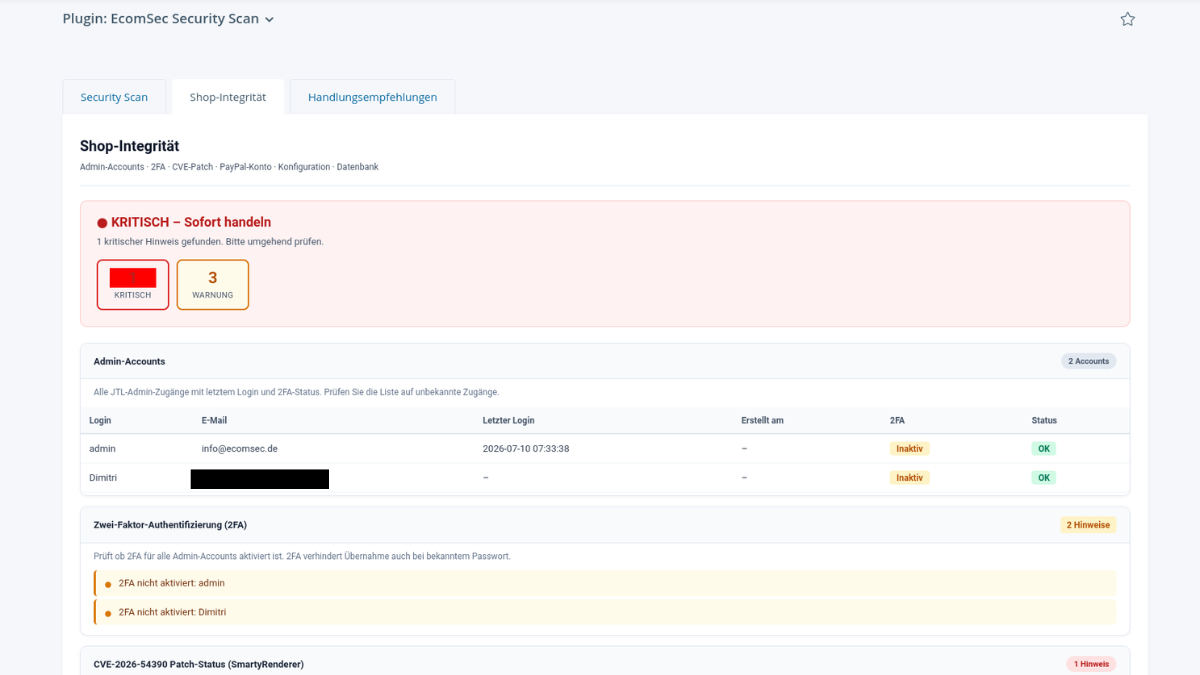
Kritische Funde