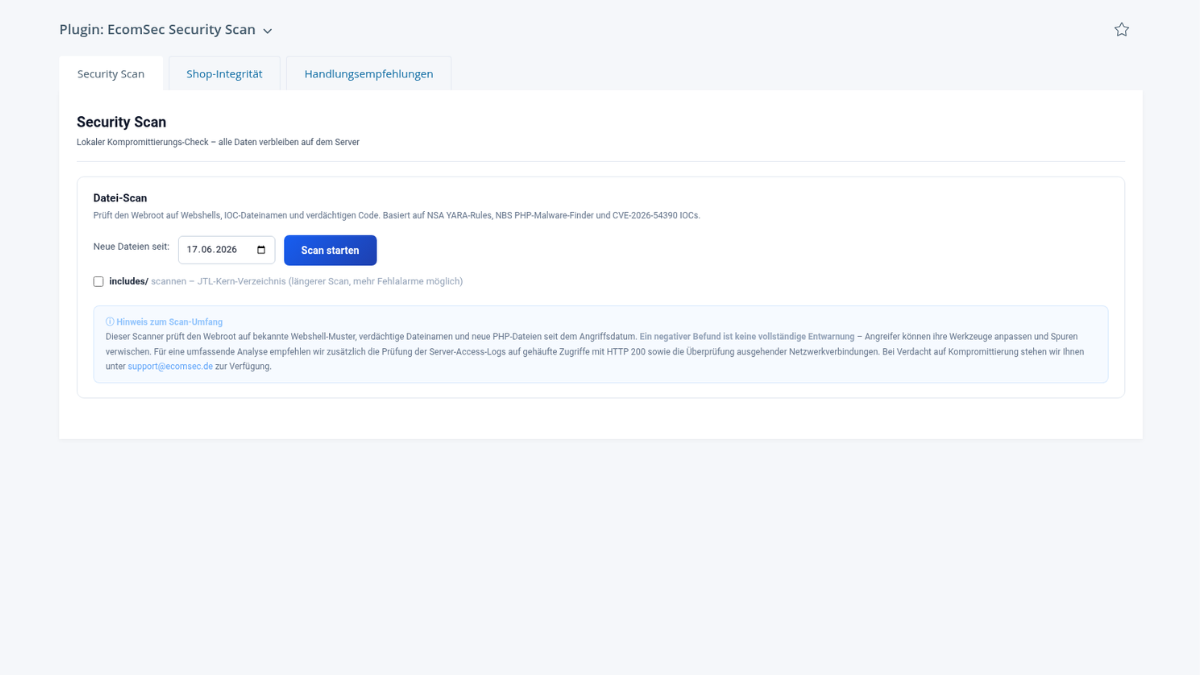
Modul: Security Scan
Das Kernmodul des Plugins prüft Ihren JTL-Shop auf bekannte Sicherheitslücken, verdächtige Dateien und aktive Bedrohungen.
Was wird geprüft?
CVE-Prüfung
Das Modul gleicht Ihre installierte JTL-Shop-Version und Ihre Plugin-Versionen gegen eine Datenbank bekannter CVEs (Common Vulnerabilities and Exposures) ab. Aktuell enthält die Datenbank unter anderem:
- CVE-2026-54390 — Kritische Template-Injection-Schwachstelle in JTL-Shop (CVSS 9.8). Offiziell gemeldet im JTL Partner-Newsletter vom 17.06.2026.
Datei-Scan
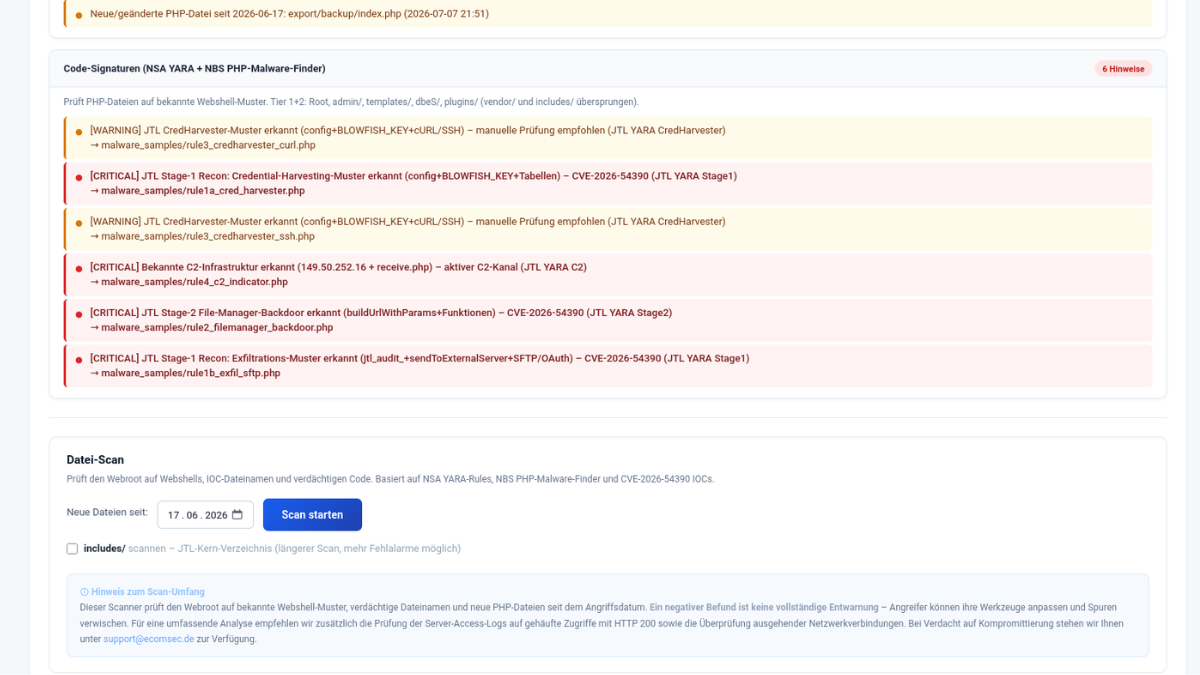
Das Modul durchsucht das Shop-Verzeichnis nach Signaturen bekannter Webshells und Backdoors. Dabei werden typische Muster wie eval(base64_decode(...)), obfuskierter PHP-Code und bekannte Webshell-Dateinamen erkannt.
Konfigurationsprüfung
Kritische Fehlkonfigurationen werden geprüft, darunter:
- Öffentlich zugängliche Backup-Dateien (
.sql,.zip,.tar.gz) - Exponierte Konfigurationsdateien
- Fehlende oder falsch gesetzte Dateirechte
Ergebnisanzeige
| Farbe | Bedeutung |
|---|---|
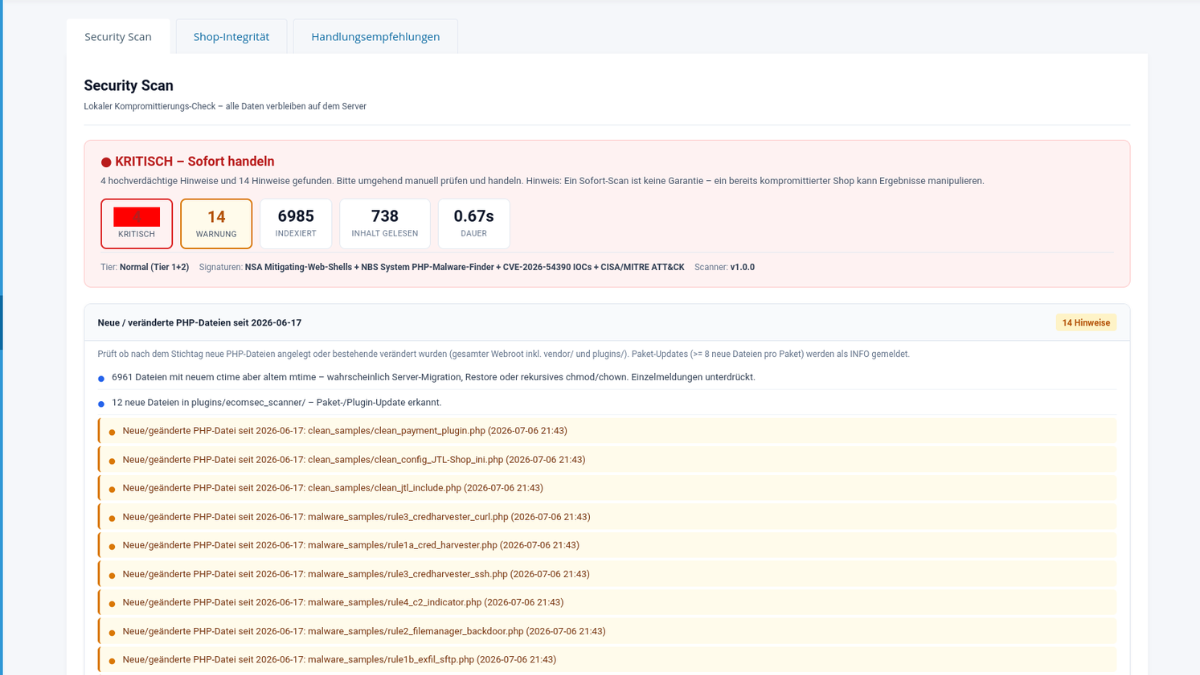
| 🔴 Rot | Kritischer Befund — sofortiger Handlungsbedarf |
| 🟡 Gelb | Warnung — zeitnahe Überprüfung empfohlen |
| 🟢 Grün | Keine kritischen Befunde |
Stichtagsdatum
Das voreingestellte Stichtagsdatum 17.06.2026 entspricht dem Veröffentlichungsdatum des JTL-Security-Advisories zu CVE-2026-54390. Durch dieses Datum werden nur Schwachstellen geprüft, die bis zu diesem Datum bekannt waren — nützlich für die Nachvollziehbarkeit bei Audits.
Screenshots
Bei einem Kritischen Befund
Dashboard mit direkter Bewertung
Detaillierte Auflistung der Funde
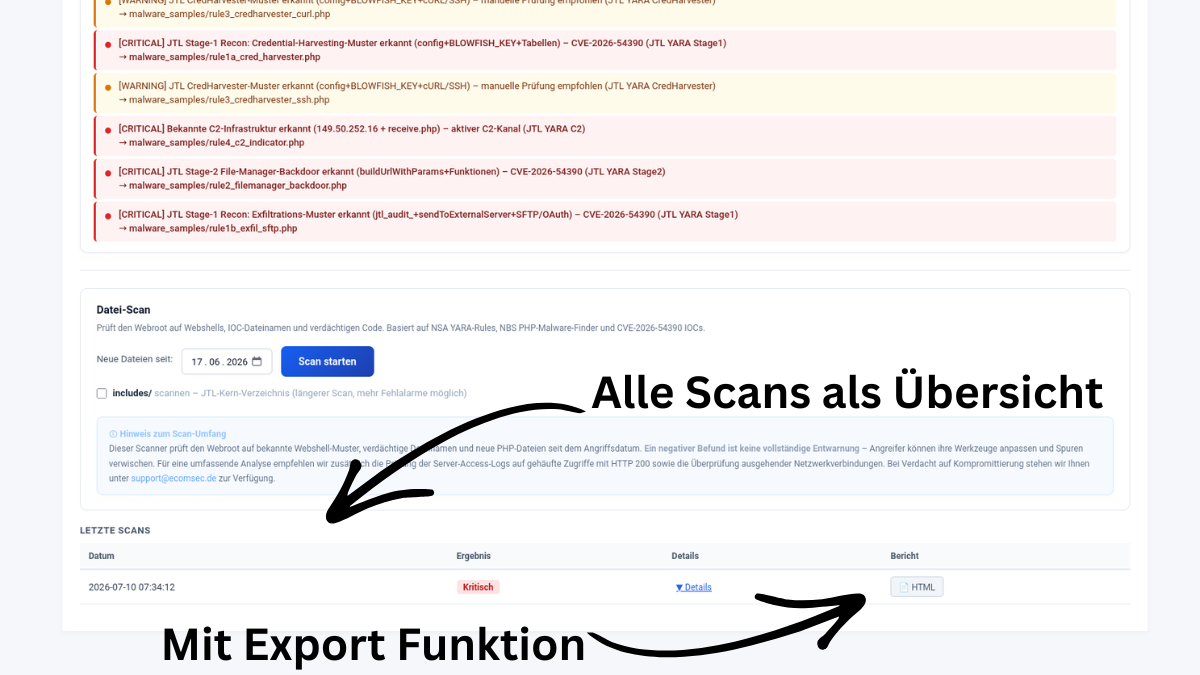
Scan Export und Scan Historie